
摘要:
最近在使用 TRON 波场靓号地址时,我遇到了一次非常隐蔽的链上钓鱼事件。
事情并不是传统意义上的“私钥被盗”,而是在购买靓号地址后,为了将账户 Owner / Active 权限修改到自己的安全地址,我使用了一个第三方所谓的“波场多签工具”。在操作过程中,对方把一笔 USDT approve() 无限授权交易 混入正常的多签流程,让人误以为是在设置账户权限。
最终,真正的多签权限虽然成功修改到了我自己的地址,但此前已经签署的 USDT 无限授权仍然长期有效。三天后,对方利用这条授权,在无需再次获得我签名、无需掌握我多签私钥的情况下,直接从钱包中划走了 4,303.37 USDT。
真正危险的往往不是你看得见的转账,而是你曾经签过、却没有看懂的授权。低价销售波场靓号,然后提供一键多签工具,多签的过程中出现点小错误等等就要警惕了。
一、骗子是怎么一步一步下套的?
很多人购买 TRON 波场靓号地址后,都会有一个正常需求:
原始靓号地址的私钥可能由卖家生成,因此为了安全,需要尽快修改账户权限,把 Owner Permission 和 Active Permission 转移到自己完全掌控的另一个钱包地址。
这个思路本身没有问题。
真正的问题在于:
你通过什么工具完成多签或权限修改。
我当时没有通过自己熟悉、能够完整核验交易内容的方式操作,而是使用了一个第三方提供的“波场多签网站”。
整个流程看起来很正常:
创建或激活靓号地址、连接钱包、填写自己的新 Owner 地址、设置账户权限、钱包弹出确认、支付 TRX 手续费……
从普通用户的角度来看,这些步骤很容易被理解为“设置多签过程中必须进行的操作”。
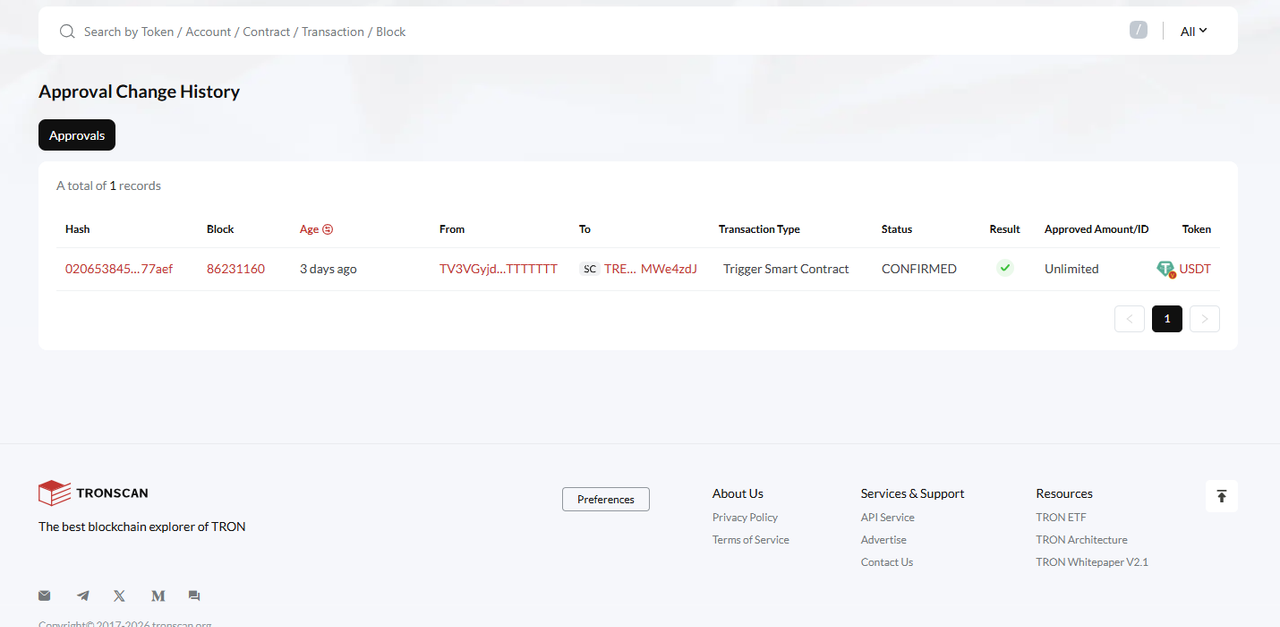
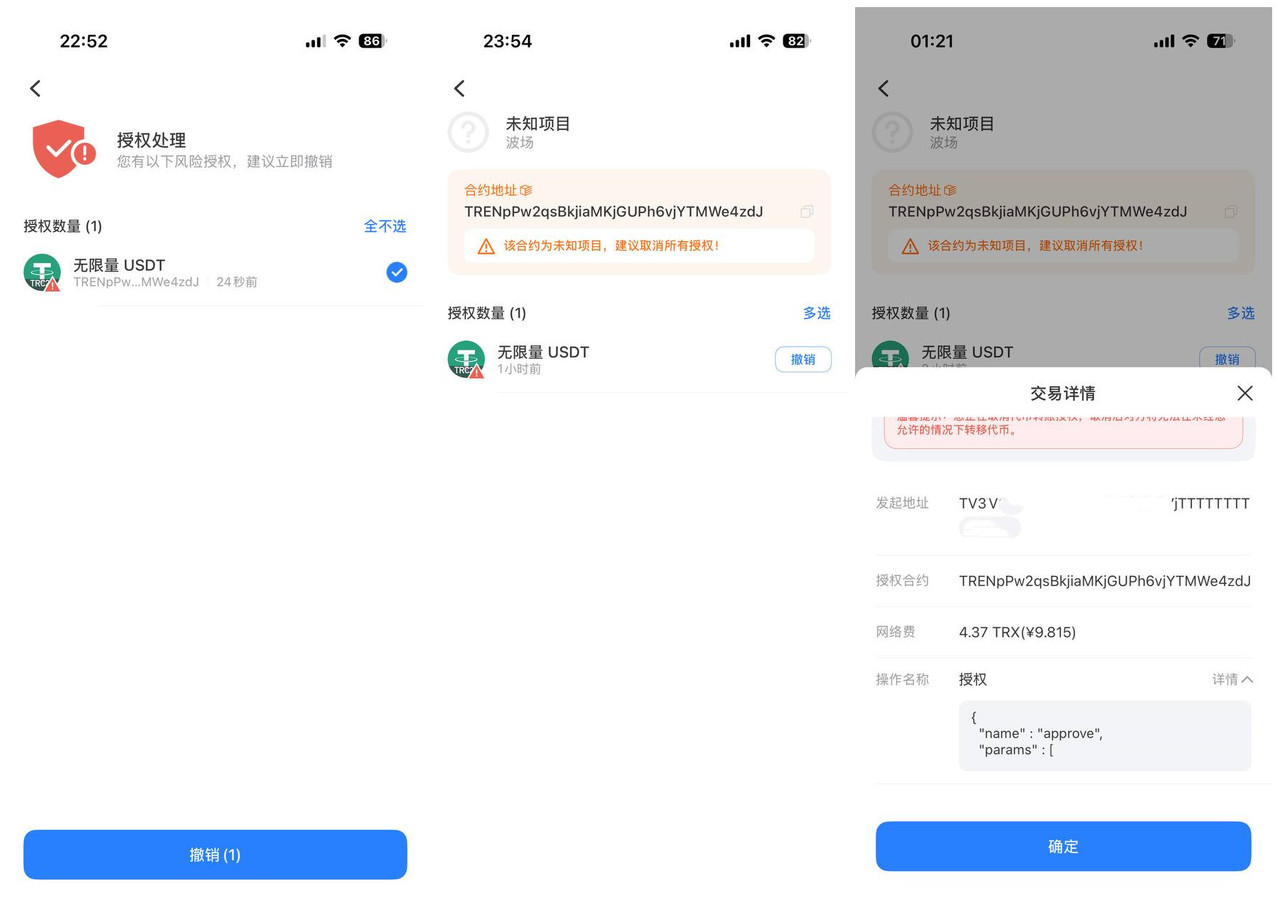
但事后查看链上记录才发现,在真正修改 TRON 账户权限之前,第三方网站实际上先让我签署了另外一笔性质完全不同的交易:
USDT 的 approve(address spender, uint256 value) 授权。
而且不是普通小额授权,而是:
Unlimited —— 无限额度授权。
二、最危险的一点:骗子不是马上转走你的钱
这种骗局最隐蔽的地方就在这里。
如果钱包直接弹出:
转账 4303 USDT
绝大多数人都会立即警觉。
但骗子并不会马上转走你的资金。
他们先诱导你签署一笔:
允许某个地址或智能合约使用你的 USDT。
这就是 TRC20 代币常见的:
approve(address spender, uint256 value)一旦你在钱包里确认,USDT 智能合约内部就会记录一条授权关系:
你的钱包地址
        ↓
授权某个陌生地址 / 合约
        ↓
Unlimited USDT
此时,你的钱可能一分都不会少。
钱包余额还是正常的。
Owner 权限可能也是自己的。
Active 权限也可能已经成功改成自己的。
甚至你后来真正完成多签设置,也不会自动清除这条 USDT 授权。
于是用户很容易产生一种错误判断:
“我的 Owner 和 Active 都已经换成自己的地址了,现在应该绝对安全了。”
实际上,危险早在前面那笔 approve 授权里就已经埋下了。
三、我的实际链上时间线
事后通过 TRONSCAN 查询,我重新还原了整个过程。
第一步:地址被激活。
2026-09-14 05:57:57 UTC
北京时间 / 新加坡时间:
2026-09-14 13:57:57
一个地址向我的 TRON 靓号地址转入了极小额 TRX,用于激活账户。
第二步:仅仅 1 分 48 秒之后,出现 USDT 无限授权。
2026-09-14 05:59:45 UTC
北京时间 / 新加坡时间:
2026-09-14 13:59:45
交易方法明确显示:
approve(address _spender, uint256 _value)TRONSCAN 明确显示:
Approved Amount: Unlimited USDT也就是说,当时的钱包实际签署了一笔 USDT 无限授权。
第三步:约 28 分 51 秒之后,才真正修改 TRON 账户权限。
2026-09-14 06:28:36 UTC
北京时间 / 新加坡时间:
2026-09-14 14:28:36
这笔交易才是真正的:
AccountPermissionUpdateContract最终账户权限成功修改为我自己控制的地址:
Owner Permission
→ 自己的安全地址

Active Permission
→ 自己的安全地址
表面来看,到这里似乎已经安全了。
但问题是:
之前那条 Unlimited USDT Approval 并没有因为修改 Owner / Active 而消失。
第四步:三天后,授权被利用。
2026-09-17 11:11:57 UTC
北京时间 / 新加坡时间:
2026-09-17 19:11:57
攻击者通过此前获得授权的智能合约,从我的地址划走了:
4,303.37 USDT
这一笔划款,并不需要再次让我在 TokenPocket 中确认。
也不需要拿到我后来的 Owner 地址私钥。
因为使用 USDT 的权限,早在三天前就已经被我误签授权出去了。
四、为什么改了多签,骗子还是能转走 USDT?
这是整个事件中最容易被误解的地方。
TRON 账户权限和 TRC20 代币授权不是同一个东西。
TRON 账户中的:
Owner Permission
Active Permission
控制的是这个 TRON 账户由哪些地址签名,以及哪些地址能够执行相应账户操作。
而 USDT 的:
approve
allowance
则是保存在 USDT 智能合约 内部的一套独立授权状态。
举一个简单的例子。
假设你一开始用钱包 A 签署:
USDT.approve(
    恶意合约,
    Unlimited
)
然后你再把 TRON 账户的 Owner 权限修改成钱包 B。
这并不代表:
USDT allowance = 0之前已经存在的代币授权仍然可能继续有效。
所以必须牢记:
完成多签 ≠ 清除 USDT 授权。
五、为什么“波场靓号 + 多签”特别容易成为钓鱼场景?
因为购买靓号地址的人,本身通常就知道一个基本安全原则:
原始靓号地址的私钥不能长期直接使用,需要修改 Owner / Active 权限。
因此用户很自然会在网上搜索:
- TRON 多签工具
- 波场多签网站
- 靓号安全换绑
- Owner 权限修改
- Active 权限设置
- TRON 权限管理
这给钓鱼网站留下了非常好的机会。
因为用户进入这种网站时,本来就已经做好了:
“接下来钱包会让我签交易”
这样的心理准备。
所以当钱包连续弹出智能合约确认页面时,很容易误认为:
这些全部都是多签设置必须完成的步骤。
但实际上,真正修改 TRON Owner / Active 权限的核心交易应该是:
AccountPermissionUpdateContract如果所谓的“多签流程”中突然出现下面这些内容:
approve
increaseAllowance
transferFrom
USDT Approval
Unlimited
Trigger Smart Contract
特别是出现:
Unlimited USDT
应该立刻停止操作。
因为设置 TRON Owner / Active 权限,根本没有理由要求你给陌生地址或陌生合约无限量 USDT 使用权。
六、购买 TRON 靓号地址后,正确的安全操作思路
购买靓号地址后,不要马上向地址充值大量 USDT。
建议按照下面的顺序进行。
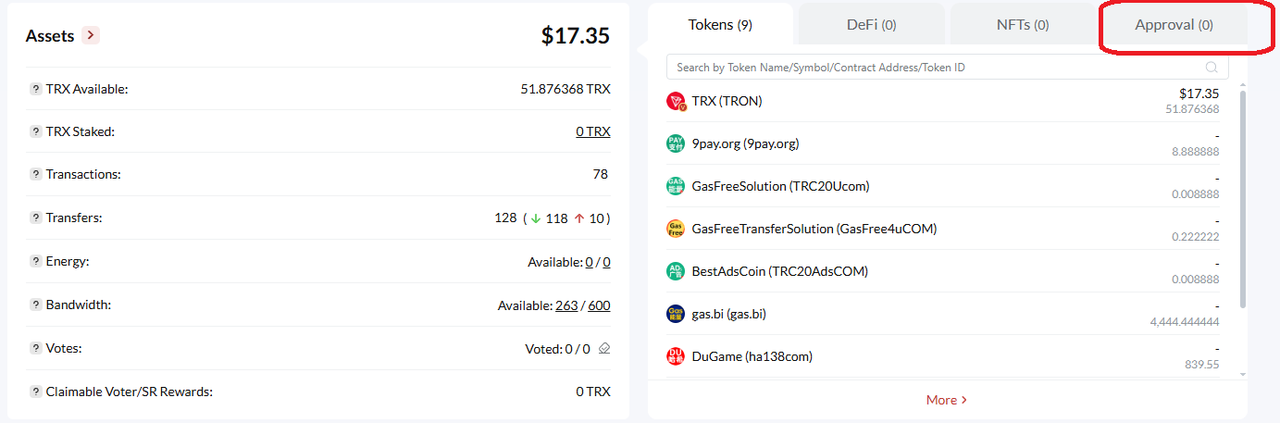
1. 先确认原始地址状态
在 TRONSCAN 查询地址:
- Owner Permission
- Active Permission
- 历史交易
- Approval
- Approval Change History
确认地址不存在之前遗留的异常授权。
2. 修改 Owner / Active 权限
修改权限时,要重点确认钱包弹出的交易类型。
真正修改账户权限时,应当看到与下面内容相关的交易:
AccountPermissionUpdateContract而不是:
USDT approve()3. 修改权限后再次检查 Approval
这一点非常重要。
不要认为 Owner 已经改成自己的,就可以放心入金。
还应该重新查看:
- USDT 授权
- USDC 授权
- 其他 TRC20 Token 授权
- Approval Change History
确认没有陌生地址获得:
Unlimited授权。4. 最后再转入大额资金
只有完成:
Owner 检查
+
Active 检查
+
Approval 检查
+
历史交易检查
之后,再考虑把 USDT 等资产转入新地址。
七、签名时看到这些内容,一定要提高警惕
以后无论是 TokenPocket、TronLink,还是其他钱包,只要在所谓的“多签设置”过程中看到下面这些关键词,都不要直接点击确认:
approve
approve(address,uint256)
increaseAllowance
transferFrom
permit
Unlimited
USDT Approval
Trigger Smart Contract
尤其是:
Unlimited / 无限授权
必须停下来确认:
- 授权给谁?
- 为什么要授权?
- 设置多签为什么需要动 USDT?
- 这个 spender 地址是什么?
- 这个智能合约是什么?
如果无法解释清楚,直接取消。
八、不要把“断开 DApp”当成“撤销授权”
钱包里面经常会有:
- 断开网站
- 取消 DApp 连接
- 删除浏览记录
- 移除钱包连接
这些操作和链上的 USDT Approve 不是一回事。
如果一笔:
approve()已经被确认并写入区块链,那么:
关闭网页、删除浏览器记录、断开 TokenPocket DApp 连接,通常都不会自动清除它。
真正撤销授权,需要再发送一笔链上交易,把:
allowance重新设置为:0
并等待链上确认。
九、多签完成后的安全检查清单
建议所有 TRON 靓号、多签钱包用户,在入金前逐项检查:
- 检查 Owner Permission:是否全部是自己控制的地址。
- 检查 Active Permission:是否存在陌生地址。
- 检查 Threshold:门槛是否符合自己的设计。
- 检查 Weight:每个授权地址的权重是否正确。
- 检查 USDT Approval:是否存在陌生 spender。
- 检查 Unlimited:是否存在无限额度授权。
- 检查 Approval Change History:是否有自己没有印象的历史授权。
- 检查 Trigger Smart Contract:多签期间是否调用过陌生智能合约。
- 检查最近交易:是否存在无法解释的链上操作。
- 全部确认无异常后,再进行大额入金。
十、如果已经使用过可疑多签网站怎么办?
如果你曾经使用过陌生第三方多签网站,不要只检查钱包当前余额。
应该立即检查:
- TRONSCAN 的 Approval
- Approval Change History
- Owner Permission
- Active Permission
- Trigger Smart Contract 历史
- USDT / USDC 等 TRC20 Token 授权
如果发现陌生的:
Unlimited USDT应立即撤销授权。
在确认链上额度已经归零之前,不要继续向这个地址转入 USDT。
如果同一个 Owner 地址、Active 地址或其他钱包也曾经连接过这个可疑网站,也应该一起进行安全检查。
十一、这次事件给我最大的教训
以前很多人判断钱包是否安全,最先想到的是:
- 助记词有没有泄露?
- 私钥有没有泄露?
- 手机有没有中毒?
但这次经历让我真正意识到:
私钥没有泄露,资金一样可能被别人转走。
因为你可能曾经亲手给对方签署过:approve()
骗子甚至不需要马上行动。
他们可以等待几天、几周甚至更久。
等待你认为地址已经“安全”,再向里面存入足够多的 USDT。
等余额达到值得出手的金额后,再利用以前获得的授权一次性划走。
十二、最后的安全提醒
购买 TRON 靓号地址本身并不意味着一定存在问题。
TRON 的 Owner / Active 权限机制本身也是正常的账户安全功能。
真正危险的是:
为了修改多签权限,使用不可信的第三方网站,并在正常权限修改流程中,被夹带签署了恶意 USDT 无限授权。
所以以后购买波场靓号、设置多签或修改账户权限时,一定要记住:
改 Owner 之前先看签名,改 Owner 之后再查授权。
设置多签时,如果突然出现 USDT approve,尤其是 Unlimited 无限授权,立即取消。他们会伪装,可能不是提示这些,而是某些小错误。
不要因为钱包没有立即少钱,就认为这笔签名没有风险。
有些授权不会马上偷走你的钱。
它只是先把门打开,然后等待你把钱放进去。
希望我的这次经历,可以提醒更多正在购买 TRON 靓号、使用 TokenPocket、TronLink、多签钱包或第三方波场工具的朋友,避免踩进同样的坑。
如果觉得这篇文章有帮助,也建议转发给身边使用 TRON、USDT-TRC20、多签钱包的朋友。